Anmelden mit Bittensor
Standard-OAuth-Authentifizierung auf Basis von On-Chain-Identität und -Berechtigungen.
Wallets als Identitäten nutzen.
On-Chain-Zustand als Zugriffskontrolle nutzen.
Funktioniert mit jeder OAuth2- oder OIDC-Bibliothek
[ 01 / 05 ]
Das Problem
Für Bittensor-Identitäten gibt es keine standardisierte Authentifizierungsschicht
Eigene Auth-Lösungen werden für jedes Subnet neu gebaut
OAuth versteht weder Miner noch Stake
Standard-Tools können nicht authentifizieren
Keine Anmeldung mit einer Browser-Wallet möglich
[ 02 / 05 ]
Lösung
taostats auth
OAuth – abgesichert durch die Chain
Das Taostats Auth Gateway verbindet Bittensor-Identitäten mit dem bestehenden OAuth-Ökosystem.
[ 03 / 05 ]
Ablauf
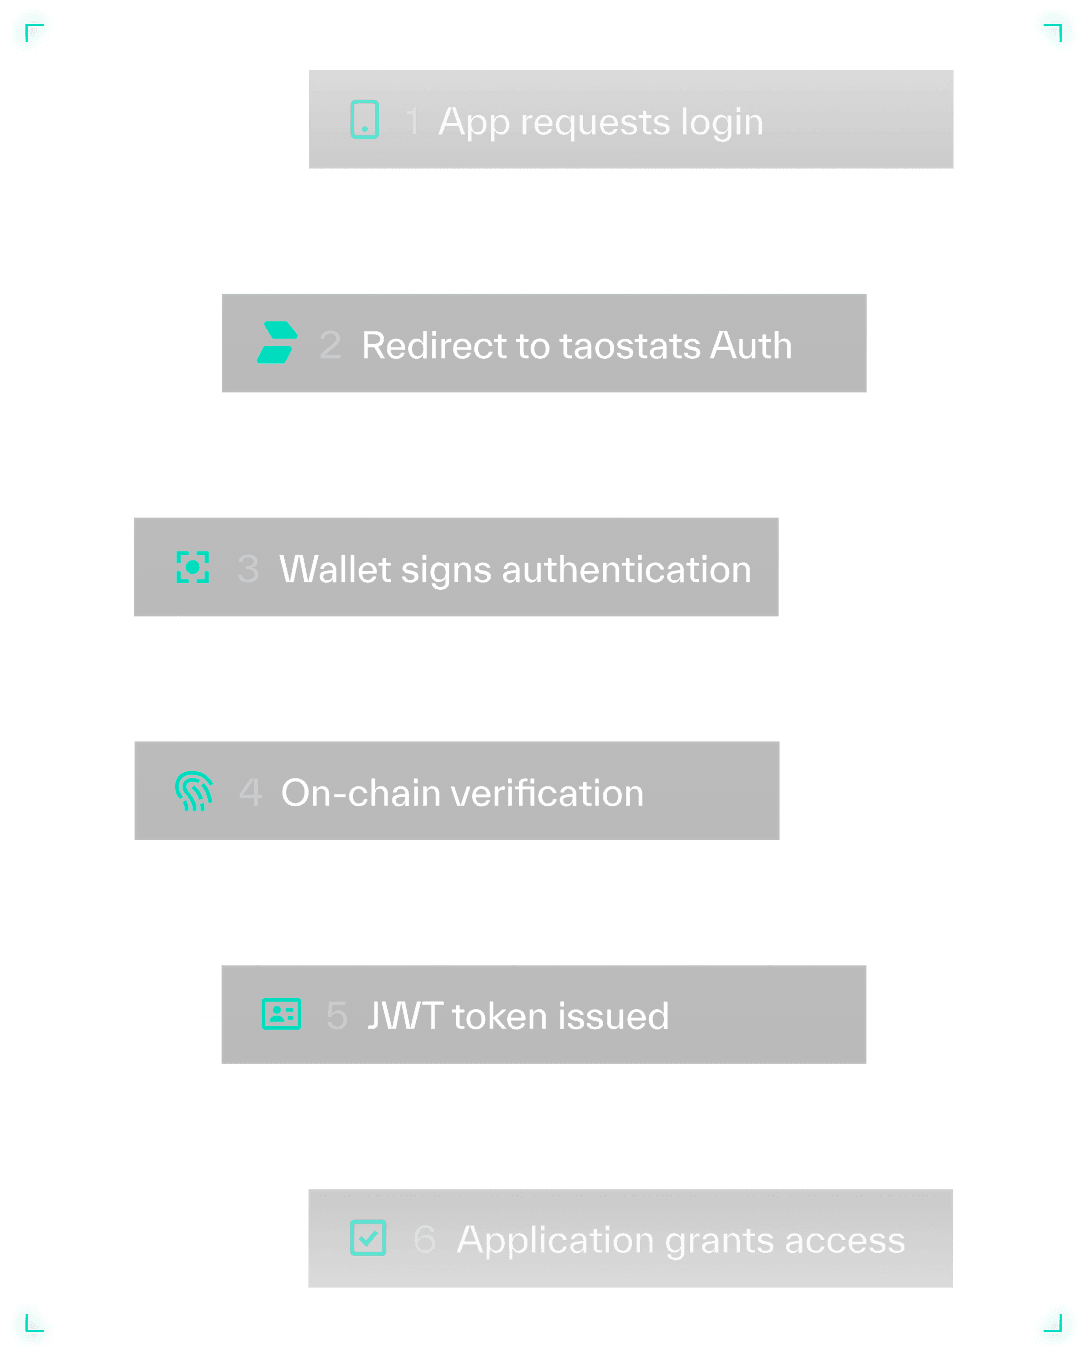
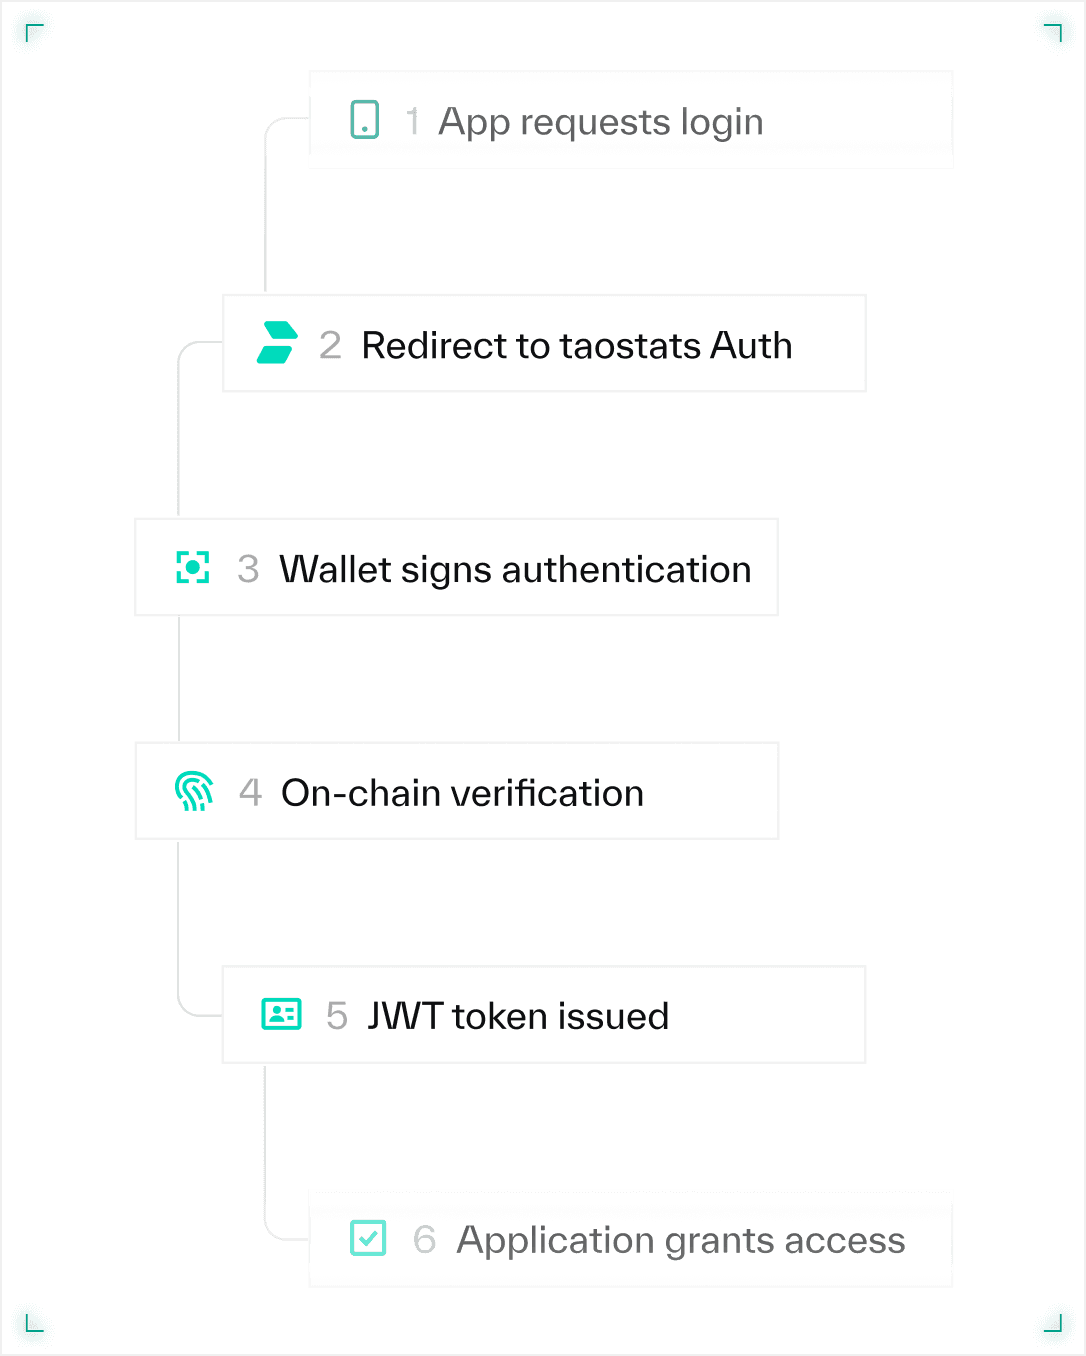
So funktioniert’s
Das Taostats Auth Gateway verbindet Bittensor-Identitäten mit dem bestehenden OAuth-Ökosystem.
On-Chain-Scopes werden bei jeder Token-Aktualisierung erneut geprüft. Deregistriert sich ein Miner, erlischt sein Zugriff automatisch in der nächsten Epoche. Kein manueller Widerruf nötig.
[ 04 / 05 ]
Scopes
On-Chain-Bedingungen prüfen
Scope
Prüft
subnet:1:miner
Registrierter Miner
subnet:1:validator
Validator
subnet:18:owner
Subnet-Betreiber
subnet:1:holder:100
Alpha-Inhaber
tao:holder:50
TAO-Inhaber
delegate:{hotkey}
Delegationsbeziehung
staker:1000
Netzwerk-Stake
Echte Infrastruktur-Anwendungsfälle
Headless-Miner-Auth
CLI-Authentifizierung per Device Code Flow (RFC 8628)
Validator-Dashboards
Zugriff auf Subnet-Validatoren beschränken. Der Zugriff wird bei Deregistrierung automatisch widerrufen.
Token-Gated-Inhalte
Unterschiedliche Inhalte je nach Bestandsschwelle.
Portale für Subnet-Betreiber
Subnet-Eigentum automatisch prüfen, ohne Allowlist.
Auth-Flows
Authorization Code + PKCE
Standard-Login für Webanwendungen
Device Code Flow
CLI- und Headless-Authentifizierung
OpenID Connect
Volle OIDC-Kompatibilität
Integration für Entwickler
[1]
Standard-OAuth2/OIDC — kein eigenes SDK.
[2]
JWKS-Endpunkt zur Validierung durch den Resource Server.
[3]
Token-Claims enthalten hotkey, coldkey, scope, sub.
[ 05 / 05 ]
Vertrauen & Sicherheit
Vertrauen & Sicherheit
Dies ist eine zentralisierte Schicht auf einem dezentralen System. Open Source und selbst hostbar.
Signierung
Signierung auf Taostats-Infrastruktur
Erneut geprüft
Bei jeder Token-Aktualisierung erneut geprüft
Epochen-synchron
Ablauf synchron zu Epochen
PKCE-Flow
PKCE ist für öffentliche Clients Pflicht
Keine Datenbank
Die Chain ist die Wahrheit, keine Rollendatenbank
Selbst hostbar
Open Source, selbst hostbar