Se connecter avec Bittensor
Authentification OAuth standard alimentée par l'identité et les permissions on-chain.
Utilisez les wallets comme identités.
Utilisez l'état on-chain comme contrôle d'accès.
Compatible avec toute bibliothèque OAuth2 ou OIDC
[ 01 / 05 ]
Le problème
L'identité Bittensor n'a pas de couche d'authentification standard
L'auth personnalisée est reconstruite pour chaque Subnet
OAuth ne comprend ni les Miners ni le stake
Les outils prêts à l'emploi ne peuvent pas authentifier
Impossible de se connecter avec un wallet navigateur
[ 02 / 05 ]
Solution
taostats auth
OAuth – Soutenu par la Blockchain
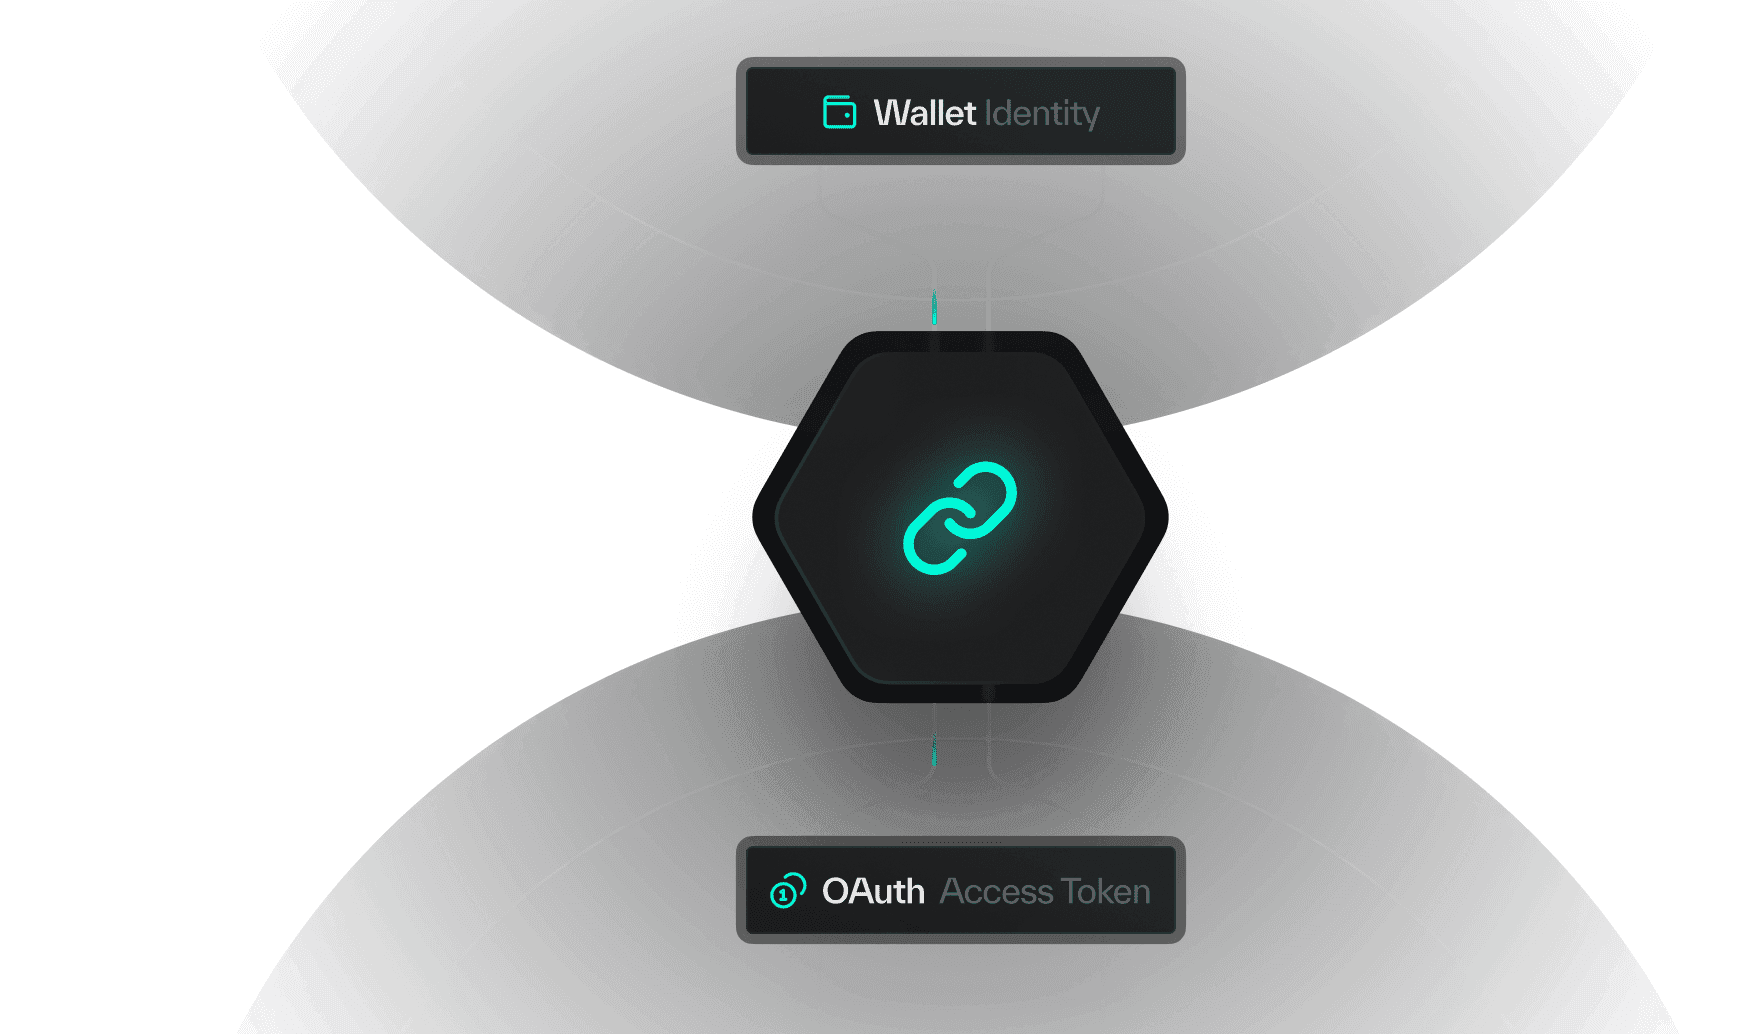
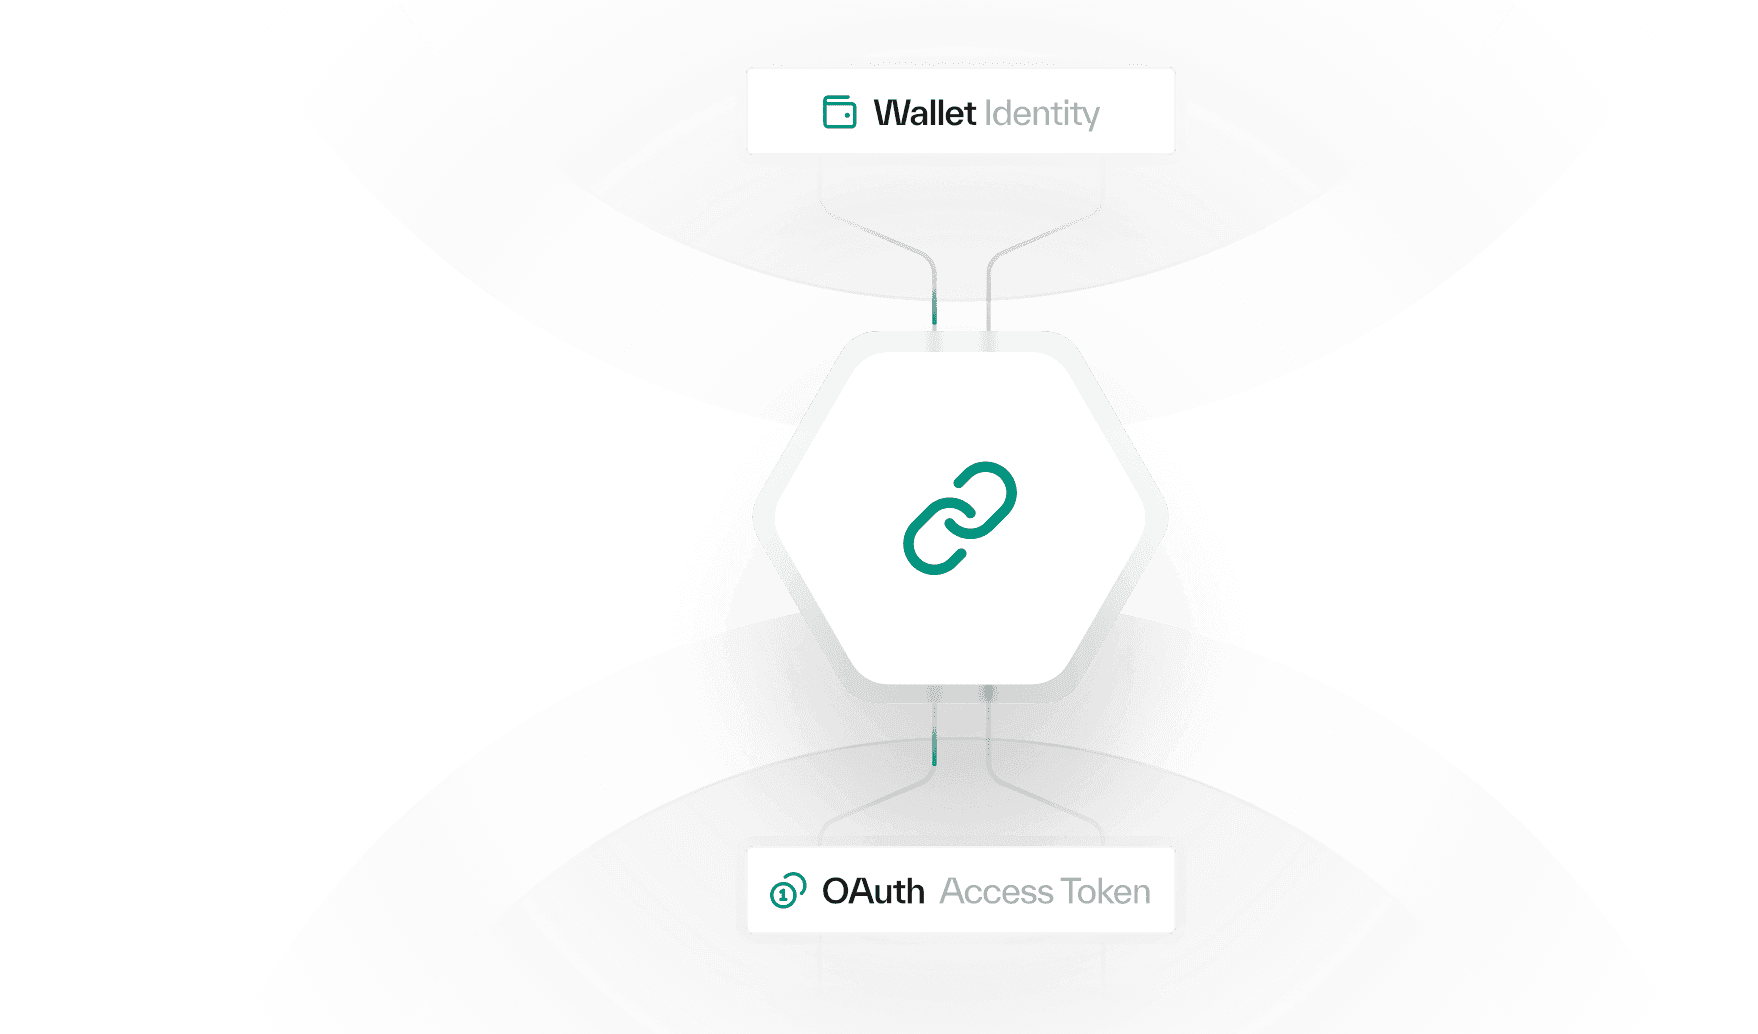
La passerelle Taostats Auth connecte l'identité Bittensor à l'écosystème OAuth existant.
[ 03 / 05 ]
Processus
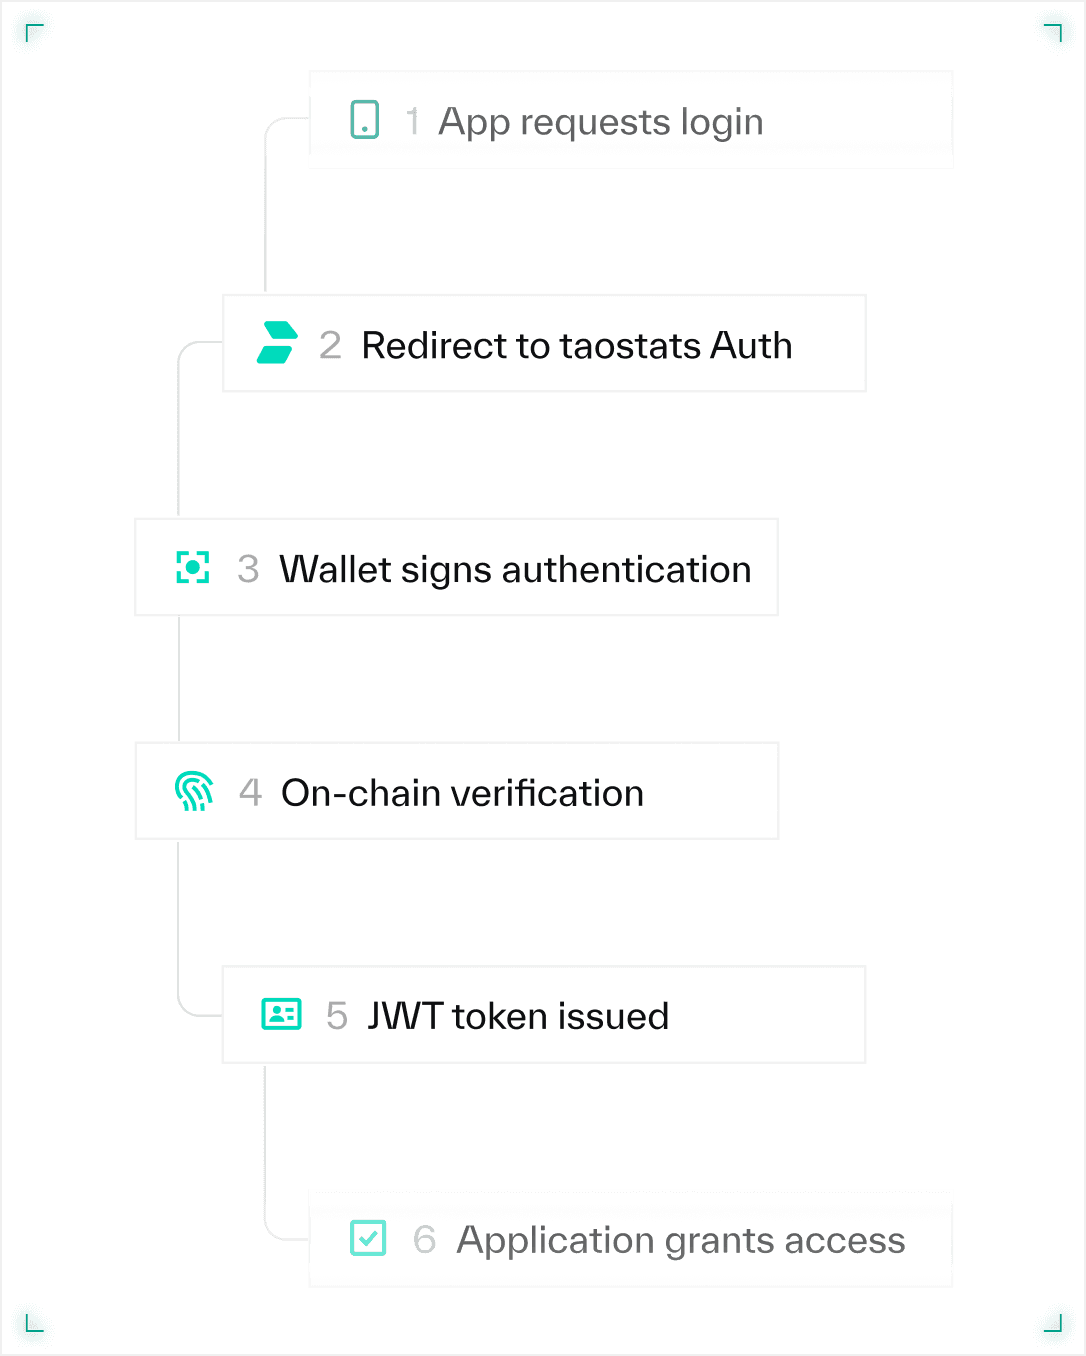
Comment ça fonctionne
La passerelle Taostats Auth connecte l'identité Bittensor à l'écosystème OAuth existant.
Les portées on-chain sont revérifiées à chaque rafraîchissement de token. Si un Miner se désenregistre, son accès expire automatiquement à l'epoch suivante. Aucune révocation manuelle.
[ 04 / 05 ]
Portées
Vérifier les conditions on-chain
Portée
Vérifie
subnet:1:miner
Miner enregistré
subnet:1:validator
Validateur
subnet:18:owner
Propriétaire du Subnet
subnet:1:holder:100
Détenteur d'Alpha
tao:holder:50
Détenteur de TAO
delegate:{hotkey}
Relation de délégateur
staker:1000
Stake réseau
Cas d'usage d'infrastructure réels
Auth Miner headless
Authentification CLI via Device Code Flow (RFC 8628)
Tableaux de bord Validateur
Restreignez l'accès aux Validateurs du Subnet. L'accès est révoqué automatiquement en cas de désenregistrement.
Contenu conditionné par les tokens
Contenu différent selon les seuils de détention.
Portails propriétaires de Subnet
Vérifiez automatiquement la propriété du Subnet, sans liste d'autorisation.
Flux d'auth
Authorization Code + PKCE
Connexion web standard
Device Code Flow
Authentification CLI et headless
OpenID Connect
Compatibilité OIDC complète
Intégration développeur
[1]
OAuth2/OIDC standard — pas de SDK personnalisé.
[2]
Endpoint JWKS pour la validation par le serveur de ressources.
[3]
Les claims du token incluent hotkey, coldkey, scope, sub.
[ 05 / 05 ]
Confiance & Sécurité
Confiance & Sécurité
Il s'agit d'une couche centralisée au-dessus d'un système décentralisé. Open source et auto-hébergeable.
Signature
Signature sur l'infrastructure Taostats
Revérifié
Revérifié à chaque rafraîchissement de token
Aligné sur l'epoch
Expiration alignée sur l'epoch
Flux PKCE
PKCE requis pour les clients publics
Pas de base de données
La chaîne fait foi, pas de base de rôles
Auto-hébergeable
Open source, auto-hébergeable