适用于任何 OAuth2 或 OIDC 库
[ 01 / 05 ]
问题
Bittensor 身份缺少标准的认证层
每个子网都要重复开发自定义认证
OAuth 无法理解矿工或质押
现成的工具无法完成认证
无法使用浏览器钱包登录
[ 02 / 05 ]
解决方案
taostats auth
OAuth,以链为后盾
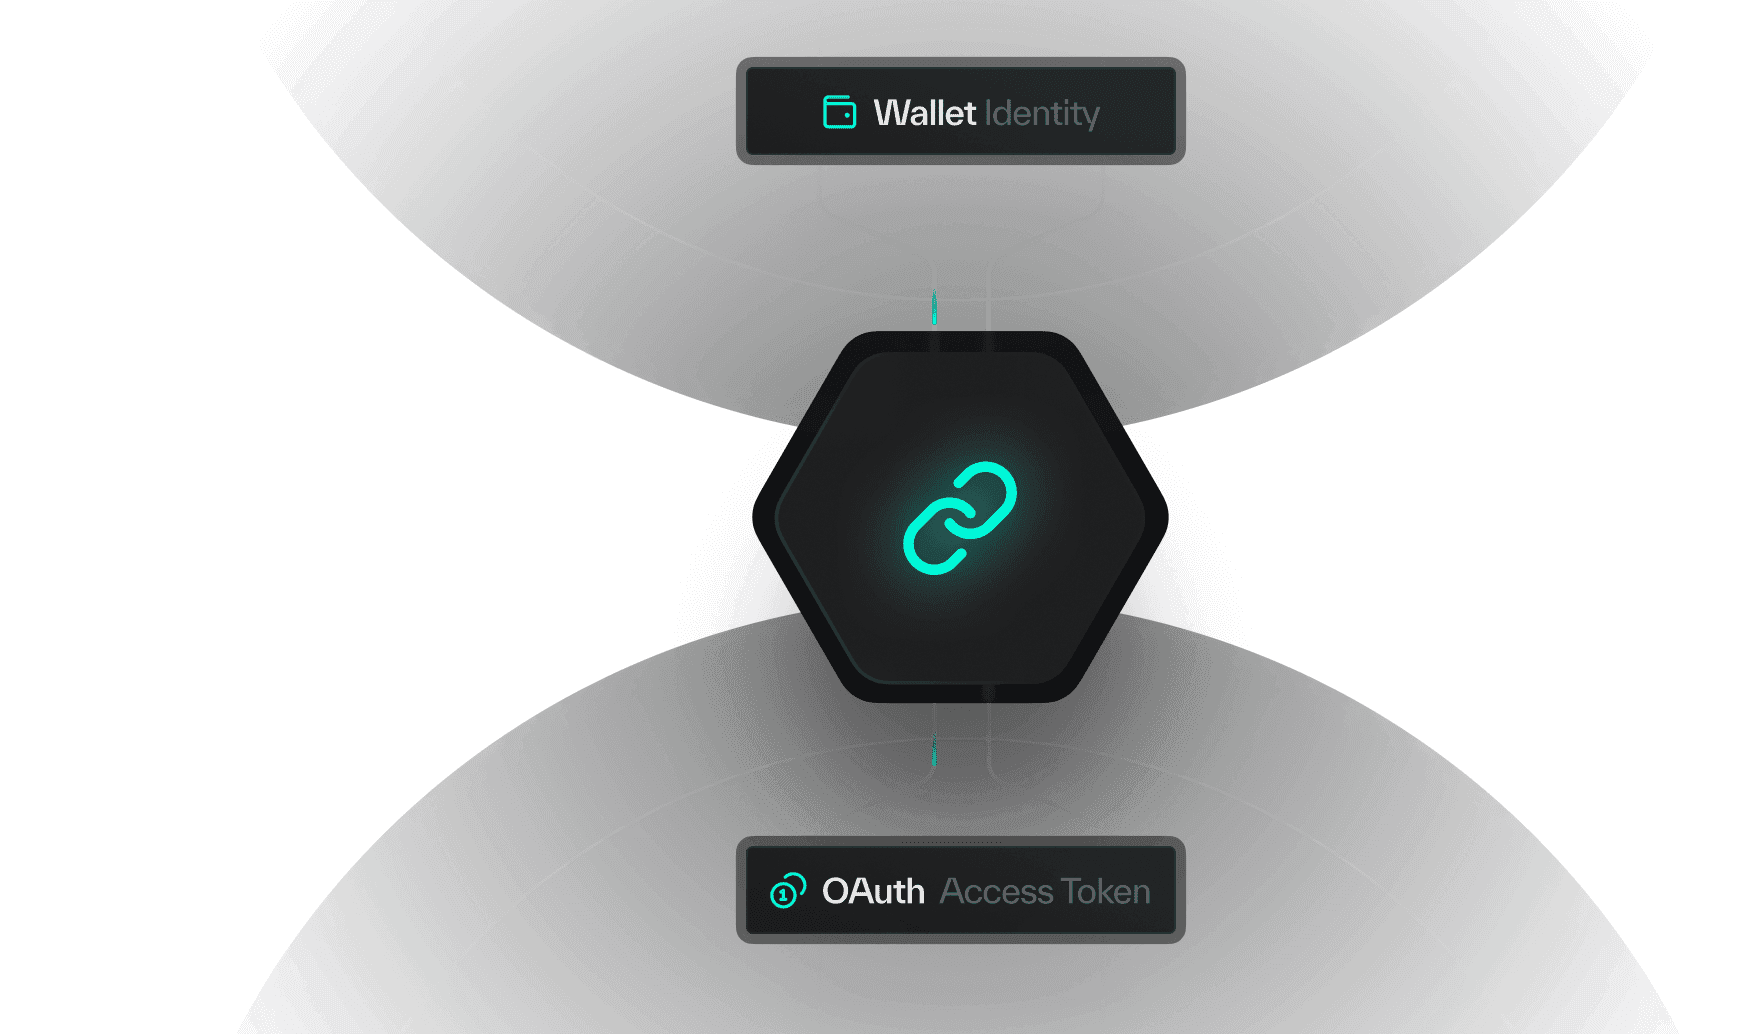
Taostats Auth Gateway 将 Bittensor 身份连接到现有的 OAuth 生态。
[ 03 / 05 ]
流程
工作原理
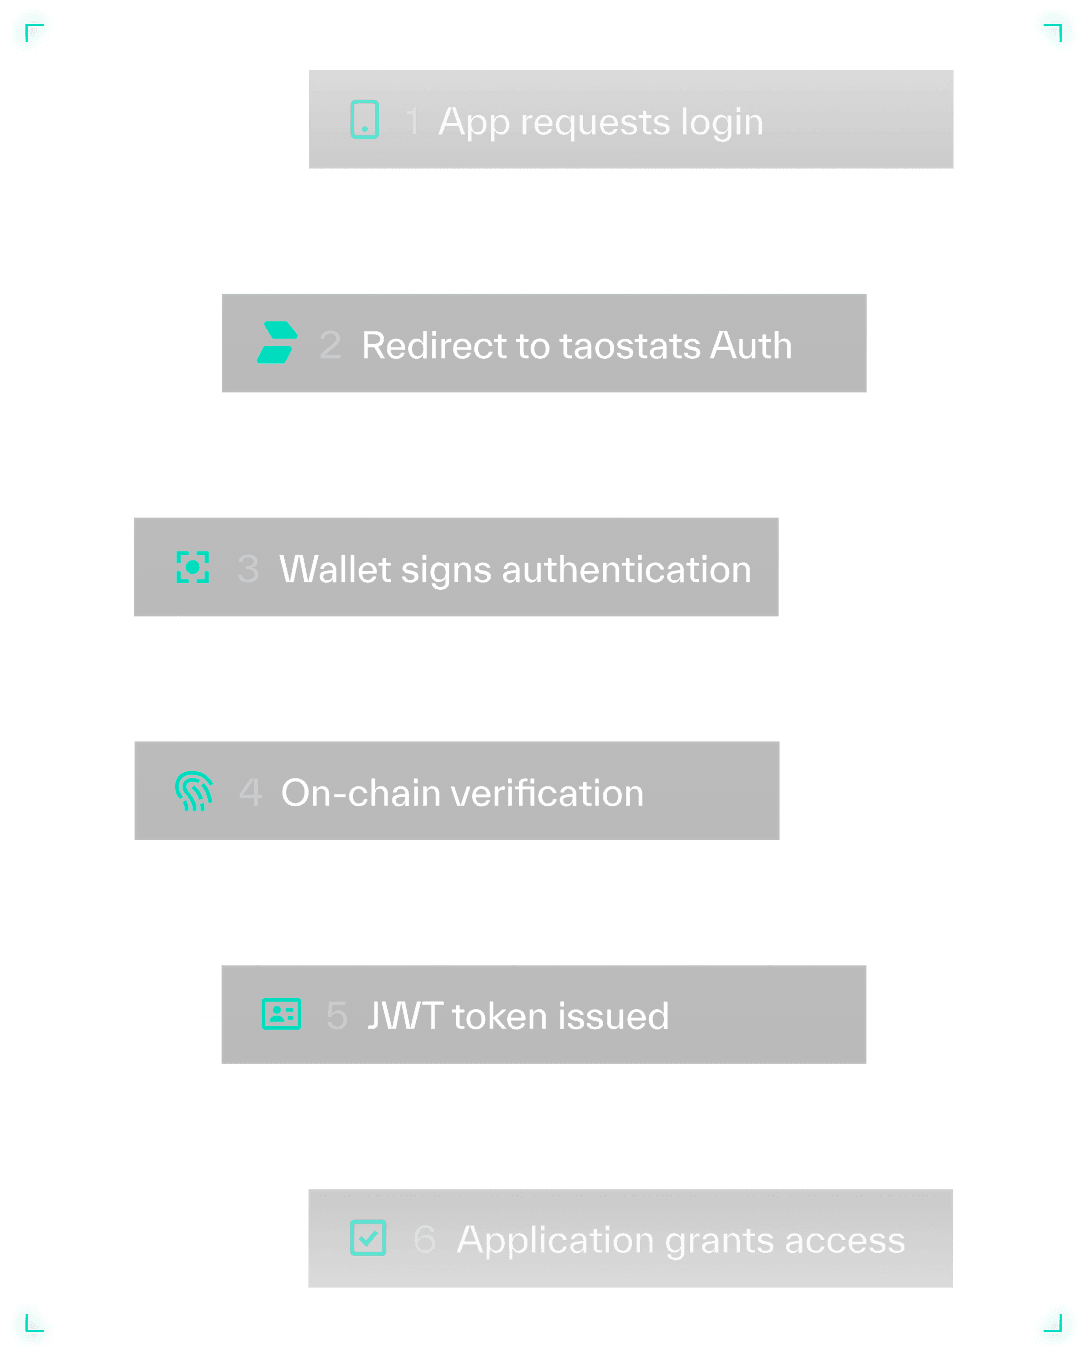
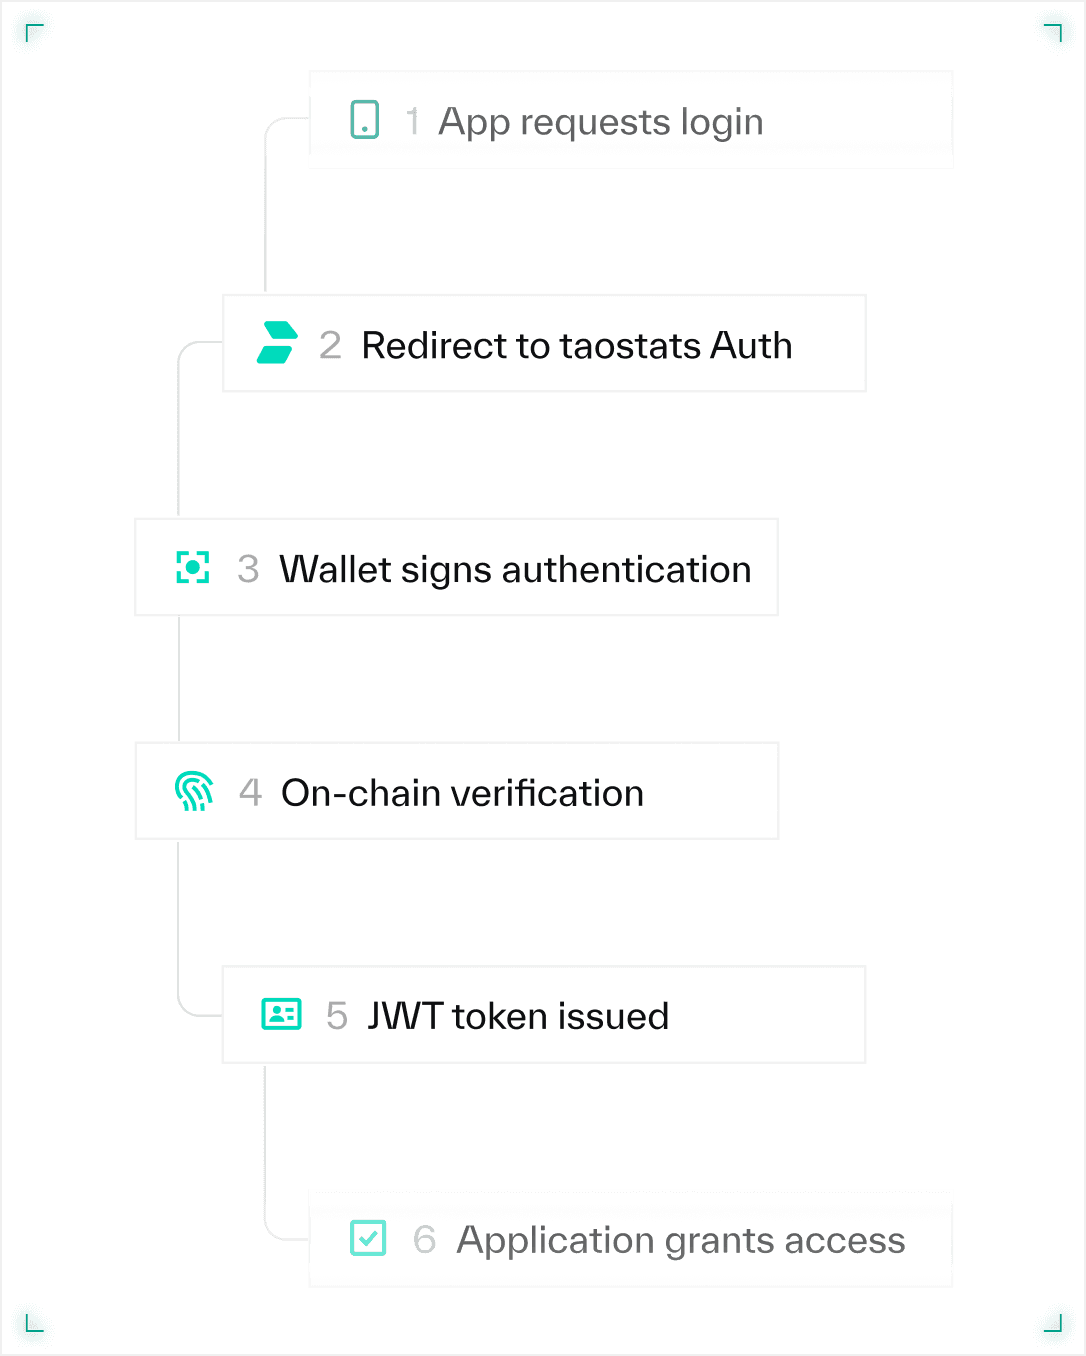
Taostats Auth Gateway 将 Bittensor 身份连接到现有的 OAuth 生态。
链上权限范围会在每次令牌刷新时重新验证。如果矿工被注销,其访问权限会在下一个 epoch 自动失效,无需手动撤销。
[ 04 / 05 ]
权限范围
验证链上条件
权限范围
验证内容
subnet:1:miner
已注册的矿工
subnet:1:validator
验证者
subnet:18:owner
子网所有者
subnet:1:holder:100
Alpha 持有者
tao:holder:50
TAO 持有者
delegate:{hotkey}
委托关系
staker:1000
全网质押
真实的基础设施用例
无界面矿工认证
使用设备码流程(RFC 8628)的命令行认证
验证者仪表盘
限制只有子网验证者才能访问。注销后访问权限自动撤销。
代币门槛内容
根据不同的持仓门槛提供不同的内容。
子网所有者门户
自动验证子网所有权,无需白名单。
认证流程
授权码 + PKCE
标准的 Web 应用登录
设备码流程
命令行和无界面认证
OpenID Connect
完全兼容 OIDC
开发者集成
[1]
标准 OAuth2/OIDC,无需自定义 SDK。
[2]
提供 JWKS 端点,供资源服务器验证。
[3]
令牌声明包含 hotkey、coldkey、scope、sub。